Endpoint Configuration Management
Deploy and continuously maintain endpoint configurations aligned with CIS, DISA STIGs, NIST, Microsoft Security Baselines, etc. Detect configuration drift and automatically restore Windows endpoints to your approved baseline before misconfigurations become opportunities for increasingly fast, AI-driven attacks.
This module is available as a separate add-on subscription to the Action1 platform.
Prevent configuration drift before it becomes a security gap
As AI models such as Claude Mythos accelerate vulnerability discovery and exploitation, security gaps can become attack paths faster than ever.
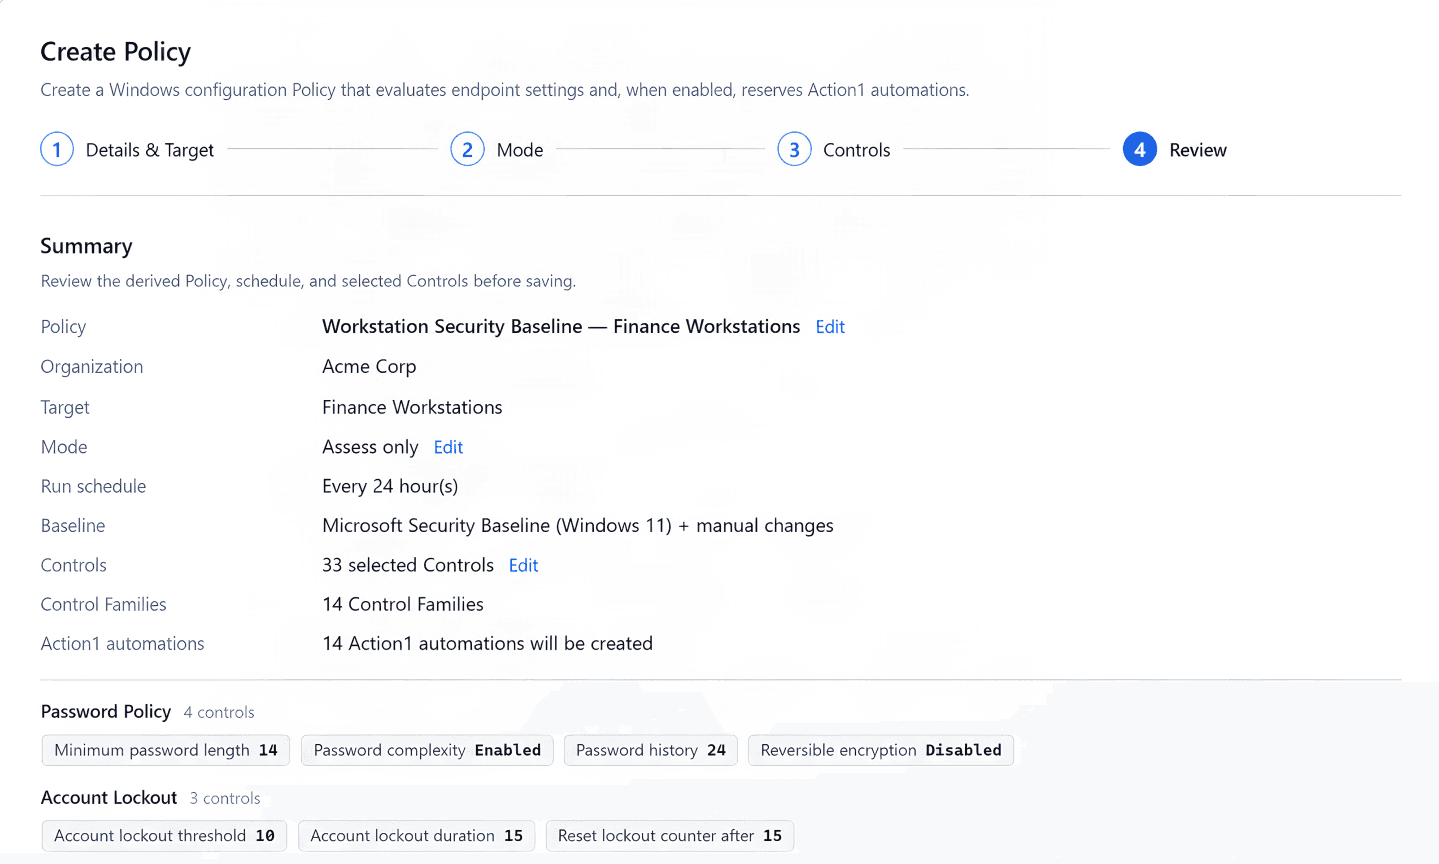
Build policies from security baselines or individual controls, target them to endpoint groups to assess configuration drift, restore compliant settings, and report on baseline compliance.
Create Policy
Name it and select the target endpoint scope
Choose Mode
Assess only or assess and remediate
Select Controls
Start from a baseline or choose individual controls
Review
Confirm controls and generated automations
Run & Monitor
Automations assess, remediate, and report results
Action1 in the analyst spotlight

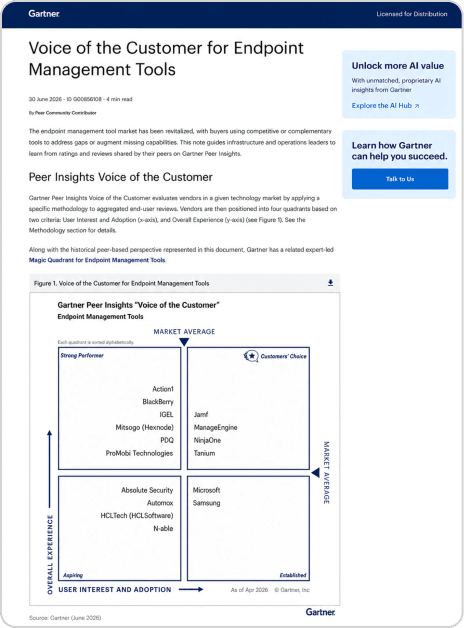
Action1 named Strong Performer in Gartner® Peer Insights™ Voice of the Customer for Endpoint Management Tools, 2026.
View full report
Gartner Peer Insights

G2.com

Capterra

GetApp

TrustRadius

Spiceworks
